
De klantorganisatie blijft verantwoordelijk voor het ontwerp en de naleving van interne beleidsregels, inclusief compliance, beleidsimpact en risicoacceptatie. De IT-partner kan binnen die kaders de technische configuratie, operationele detectie, monitoring, analyse en het herstel uitvoeren, maar krijgt daarmee geen mandaat om beleidsafwijkingen of restrisico’s namens de klant te accepteren.
Kernpunten van dit artikel
Bij een falende Microsoft 365-control moeten technische uitvoering en intern beleidsgezag expliciet op elkaar aansluiten. Zo blijft duidelijk wie handelt, wie beslist en wanneer een afwijking daadwerkelijk is afgerond.
- Leg in het servicemodel vast wanneer een technisch signaal een interne beleidsbeoordeling en escalatie vereist.
- Houd technische analyse gescheiden van de beslissing of een tijdelijke afwijking binnen het interne beleid aanvaardbaar is.
- Een workaround verandert de technische herstelrol niet, maar vereist wel een intern besluit over voorwaarden, duur en acceptatie van de afwijking.
- Bewaak na herstel via vaste evaluatiemomenten of uitzonderingen, afwijkingen en opvolgbesluiten nog openstaan.
Een control failure vraagt vooraf om een vastgelegde incidentroute
Een Microsoft 365-control die niet meer werkt zoals het interne beleid beoogt, is niet uitsluitend een technisch herstelverzoek. De technische oorzaak kan relatief duidelijk zijn, terwijl de organisatie tegelijk moet bepalen of de afwijking gevolgen heeft voor een intern beleidsdoel, een tijdelijke uitzondering vereist of om directe escalatie vraagt. Zonder vooraf afgesproken route ontstaat een leegte tussen de technische bevinding en het besluit dat nodig is om verder te kunnen.
Daarom hoort een compliance-incidentprocedure expliciet thuis in het contractuele servicemodel tussen klantorganisatie en IT-partner. Die procedure hoeft niet ieder technisch detail te beschrijven, maar moet wel aangeven wanneer een signaal beleidsrelevant is, wie intern wordt geïnformeerd, welke beoordeling volgt en wie bevoegd is om een tijdelijke afwijking te accepteren. Zo heeft de technische uitvoerder een duidelijk overdrachtspunt, in plaats van zelf te moeten beoordelen of een herstelactie binnen het beleid past.
Periodieke reviews maken deel uit van dezelfde werkwijze. Daarin kunnen klantorganisatie en IT-partner nagaan welke afwijkingen, herstelacties of uitzonderingen nog aandacht vragen. Een technische wijziging kan dan wel zijn afgerond, maar het beleidsdoel moet zo nodig nog expliciet worden beoordeeld.
De incidentprocedure bepaalt dus wat er gebeurt zodra een afwijking ontstaat; de reviews bewaken dat tijdelijke besluiten en resterende acties niet uit beeld verdwijnen. Daarmee wordt voorkomen dat een configuratiewijziging als eindpunt geldt terwijl het beleidsmatige vervolg nog niet is vastgelegd.
Leg vooraf ten minste vast welke meldingen een escalatie starten, welke interne rol de beleidsimpact beoordeelt, welke partij het technische herstel uitvoert en op basis waarvan een incident administratief gesloten mag worden. In cloudomgevingen zijn verantwoordelijkheden verdeeld tussen klant en dienstverlener; een servicemodel maakt die verdeling bruikbaar tijdens een concrete afwijking.[1]
De klant houdt compliance-eigenaarschap, ook wanneer de partner herstelt
Wanneer een Microsoft 365-control niet meer aansluit op een interne beleidsregel, is technisch herstel niet hetzelfde als complianceverantwoordelijkheid. De IT-partner kan de betreffende configuratie uitvoeren of aanpassen, maar neemt daarmee niet zonder expliciete afspraken het juridische en beleidsmatige eigenaarschap van de klantorganisatie over.
Het Shared Responsibility Model helpt om die verdeling te duiden: de klantorganisatie bepaalt de beleidsmatige kaders waarbinnen een Microsoft 365-control moet functioneren, terwijl de partner binnen die kaders technische configuraties uitvoert. Beheertoegang, specialistische kennis of de feitelijke uitvoering van een wijziging geven een externe partij dus niet automatisch het mandaat om namens de organisatie compliancebeleid te dragen.
Een overeenkomst over technisch beheer kan daarom beschrijven welke configuraties de partner uitvoert, zonder dat de formele verantwoordelijkheid voor compliance verschuift. Voor de IT-manager is vooral van belang dat de opdracht, escalatiebevoegdheid en acceptatie van uitzonderingen op elkaar aansluiten.
Technische triage en beleidsimpactbeoordeling lopen langs twee lijnen
Zodra is vastgesteld dat een Microsoft 365-control afwijkt van het interne beleidsdoel, ontstaan twee vragen die niet door dezelfde rol worden beantwoord. De serviceprovider onderzoekt wat er technisch is aangetroffen; de interne IT-manager of CISO beoordeelt vervolgens wat die afwijking betekent voor de eigen regels.
Technische triage is daarmee een afgebakende onderzoeksactiviteit. De serviceprovider legt de configuratie, de vastgestelde afwijking, de mogelijke herstelactie en eventuele afhankelijkheden vast. Zo kan het onderzoek doorgaan zonder dat een technische constatering wordt uitgelegd als toestemming om van beleid af te wijken.
De interne beoordeling richt zich op de gevolgen voor het beleidsdoel dat aan de Microsoft 365-configuratie is gekoppeld. De IT-manager of CISO kan vastleggen of de afwijking tijdelijk aanvaardbaar is, welke voorwaarden gelden en wanneer herbeoordeling nodig is. De technische duiding vormt hiervoor de input.
Maak de overdracht herkenbaar in het incidentdossier: van technische bevinding naar interne beoordeling, gevolgd door een besluit over de tijdelijke situatie. Daarmee is voor beide partijen zichtbaar welke informatie nog ontbreekt en welke stap als volgende moet plaatsvinden.
Een tijdelijke workaround verschuift herstel niet naar de beleidsbeslisser
Een tijdelijke workaround maakt vooral duidelijk welke werkzaamheden parallel lopen: herstel van de configuratie en vastlegging van de uitzondering.
- Operationele detectie en technisch herstel kunnen bij de IT-partner liggen. De partner kan signalen uit de IT-omgeving oppakken, de afwijking technisch onderzoeken en werkzaamheden uitvoeren die nodig zijn om de beoogde configuratie te herstellen. Dit betreft het praktische antwoord op de vraag hoe de situatie wordt vastgesteld en hersteld. Die uitvoeringsrol kan ook bestaan terwijl de klantorganisatie niet iedere technische handeling zelf uitvoert. De partner kan tempo brengen in onderzoek en remediëring, mits overdrachtsmomenten en bevoegdheden vooraf helder zijn.
- Beleid en risicoacceptatie blijven intern. Een workaround kan ertoe leiden dat een control tijdelijk niet volledig aansluit op het gekozen beleidsdoel. Dan is een besluit namens de klantorganisatie nodig over de tijdelijke afwijking. De interne eigenaar legt vast of de situatie aanvaardbaar is, onder welke voorwaarden zij mag voortduren en wanneer de uitzondering eindigt. De partner levert hiervoor de technische informatie en voert de overeengekomen herstelactie uit.[1]
Technische herstelrol toetsen op relevante Microsoft-domeinen
Wie technische herstelwerkzaamheden beoordeelt, kan aantoonbare Microsoft-certificeringen gebruiken als toetsbaar signaal voor kennis die aansluit op het betreffende domein. Een certificering geeft geen beleidsmandaat en zegt niet wie risico mag accepteren, maar helpt wel om de technische rol afzonderlijk te beoordelen.
- Vraag welke relevante certificeringen de engineers aantoonbaar hebben. Voor werkzaamheden die raken aan security-, compliance- en identity-domeinen kunnen SC-400, SC-200 en SC-300 relevante voorbeelden zijn. SC-400 is de certificering Information Protection Administrator. SC-200 is de certificering Security Operations Analyst. SC-300 is de certificering Identity and Access Administrator. Deze benamingen maken een gesprek over technische deskundigheid concreet: welke domeinen raakt een herstelactie, en sluit de aantoonbare kennis van de uitvoerende engineer daarop aan? De uitkomst is een onderbouwing van de uitvoeringsrol, niet van de bevoegdheid om beleid, uitzonderingen of restrisico te bepalen.
Wat een RACI per escalatiefase daadwerkelijk moet vastleggen

Volstaat een algemeen Shared Responsibility Model?
- Alleen wanneer het model bij een falende Microsoft 365-control doorloopt tot de afzonderlijke escalatiefasen. Een verdeling op hoofdlijnen laat bijvoorbeeld nog open wie een signaal oppakt, wie de situatie onderzoekt en wie een tijdelijke afwijking mag accepteren. Voor een incidentroute is dat te ruim: een RACI-model moet per fase een benoemde verantwoordelijke rol bevatten. Zo wordt zichtbaar of iedere noodzakelijke handeling is belegd.
- Welke taken moet een RACI per escalatiefase benoemen?
Leg ten minste vier taken afzonderlijk vast. Bij detectie staat wie een melding of ander signaal in behandeling neemt. Bij analyse staat wie vaststelt wat er technisch gebeurt en welke Microsoft 365-configuratie daarbij betrokken is. Voor tijdelijke acceptatie moet expliciet zijn wie bevoegd is om een resterende afwijking gedurende herstel te aanvaarden. Bij remediëring staat wie de afgesproken herstelactie uitvoert. Leg per fase ook de overdracht, het vast te leggen besluit en het tijdstip van afronding vast. Daarmee kan de organisatie volgen waar een incident zich bevindt en wordt voorkomen dat beide partijen op een impliciete actie van de ander wachten.
Incidentverantwoordelijkheid blijft bruikbaar als review en escalatie op elkaar aansluiten
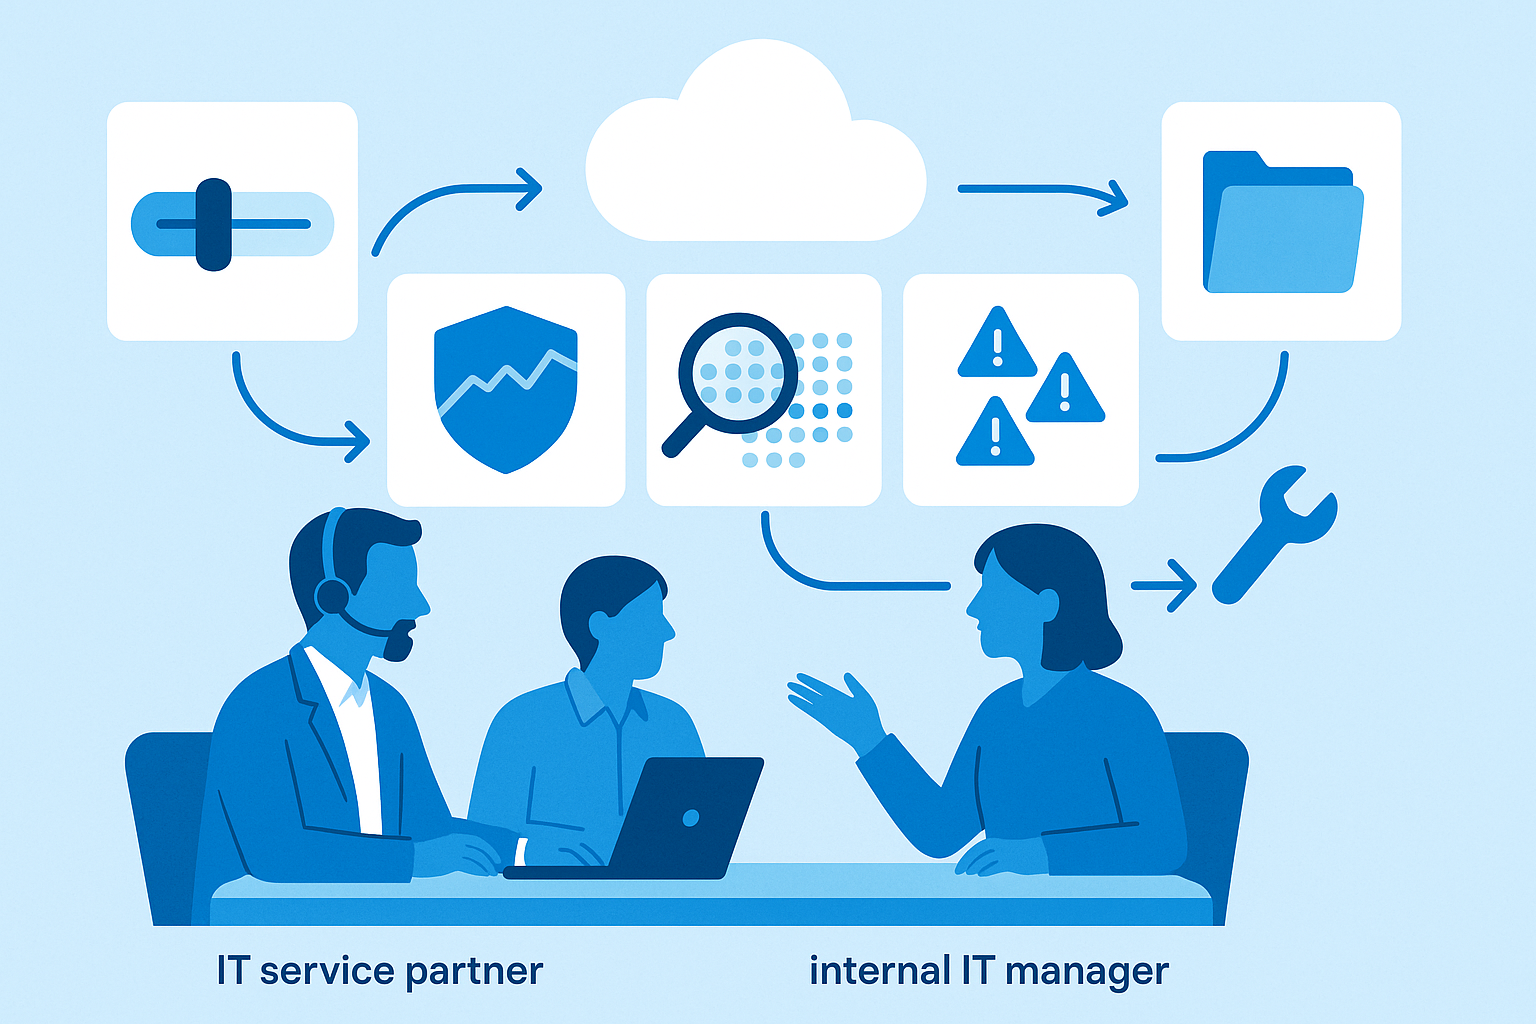
De acute incidentfase eindigt niet op het moment dat een technische wijziging is uitgevoerd. De RACI-fasen voor detectie, analyse, tijdelijke acceptatie en remediëring krijgen pas een bruikbare afsluiting wanneer openstaande acties en uitzonderingen in een vast reviewmoment terugkomen. Een gestructureerd kwartaaloverleg biedt daarvoor een moment met de klant, in plaats van afhankelijk te zijn van losse meldingen of individuele herinneringen.
In dat overleg kunnen configuratiedrift, Secure Score-trends, auditlog-status en openstaande uitzonderingen gezamenlijk worden getoetst. Configuratiedrift sluit aan op de analyse- en remediëringsfase, omdat zij laat zien waar de actuele situatie afwijkt van de beoogde toestand. Secure Score-trends bieden een terugkerend beeld dat naast die afwijkingen kan worden besproken. Auditlog-status ondersteunt de beoordeling van beschikbare relevante loggegevens. Openstaande uitzonderingen koppelen terug naar de fase van tijdelijke acceptatie, zolang zij nog niet zijn beëindigd of opnieuw beoordeeld.
De waarde van het overleg zit niet in een garantie over compliance of audituitkomsten. Het creëert een terugkerend overdrachtsmoment waarop technische signalen en interne besluitvorming elkaar weer ontmoeten. Een IT-partner kan de operationele onderwerpen toelichten; de klantorganisatie kan bepalen welke uitzondering doorloopt, welke actie prioriteit krijgt en welke beslissing opnieuw moet worden bekeken. Activiteiten in auditlogs kunnen daarbij een bron zijn voor inzicht in beheer- en gebruikershandelingen binnen de tenant.[2]
Zonder zo’n vast ritme raken deze onderwerpen gemakkelijk verspreid over tickets, wijzigingen en losse contacten. Het reviewmoment verbindt ze opnieuw aan de eerder vastgelegde rollen, besluiten en herstelacties, zodat een tijdelijke afwijking niet administratief verdwijnt terwijl zij operationeel nog bestaat.