
De klantorganisatie blijft verantwoordelijk voor interne beleidsregels, de uitleg daarvan, risicoacceptatie en naleving. Een Microsoft 365-partner kan binnen de afgesproken beheeromvang technisch adviseren, configuraties uitvoeren en beheerwerk verzorgen, maar krijgt daardoor niet automatisch het mandaat om beleidsafwijkingen te beoordelen of namens de klant compliancebesluiten te nemen. Leg per onderwerp vast wie adviseert, uitvoert, beslist en wordt geïnformeerd.
Kernpunten over beslissen bij Microsoft 365-afwijkingen
Als een Microsoft 365-instelling niet precies op een interne regel aansluit, moet de organisatie eerst intern bepalen welke beleidsuitleg of afwijking zij aanvaardt. Technische uitvoering volgt op dat besluit, niet andersom.
- Maak expliciet wie intern bevoegd is om de betekenis van een beleidsregel vast te stellen en afwijkingen of risico’s te accepteren.
- Scheid technisch advies en uitvoering van formeel beleidseigenaarschap: technische kennis geeft geen automatisch beslisrecht over compliance.
- Behandel een afwijkend wijzigingsverzoek als een bestuurlijke uitzondering wanneer het de normale beleidsvertaling verandert, ook als productiviteitsdruk de aanleiding is.
- Leg de relatie tussen beleidsregel, technisch advies, gekozen configuratie en formeel besluit aantoonbaar vast, zodat deze bij controle, wijziging of incident te herleiden is.
Bij een niet-passende instelling is stilzwijgende delegatie geen besluit
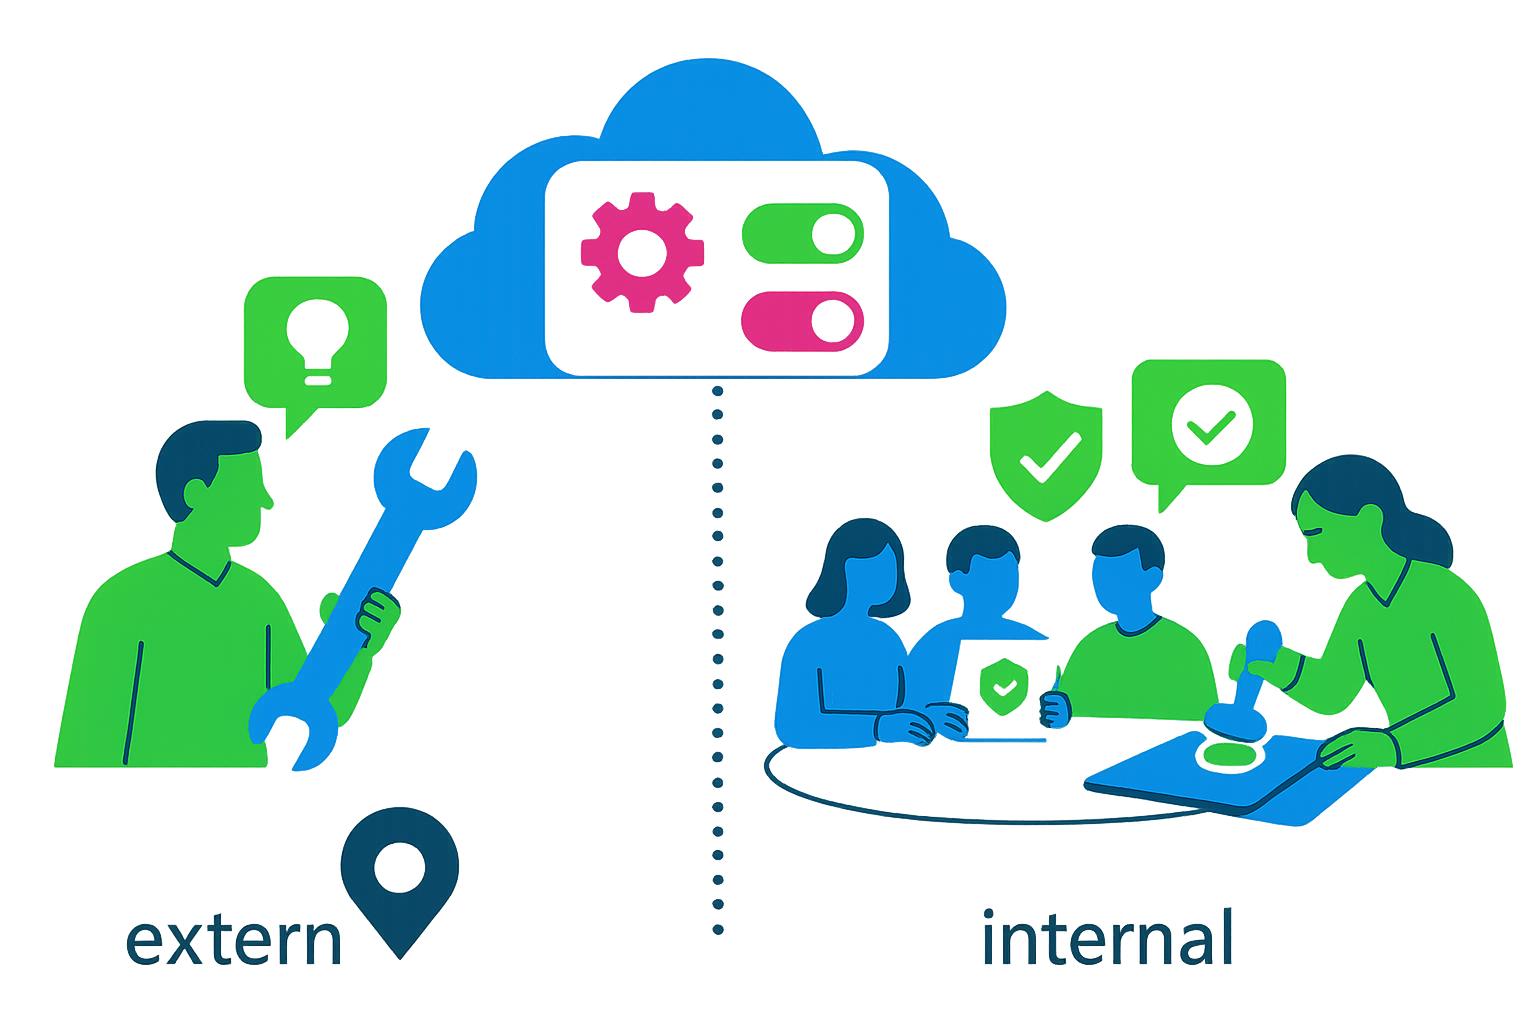
Wanneer de tekst van een interne beleidsregel niet rechtstreeks past op een beschikbare Microsoft 365-instelling, ontstaat er geen formeel besluit door de vraag bij een externe IT-partner neer te leggen. De partner kan de technische mogelijkheden, beperkingen en gevolgen van een gekozen instelling toelichten, maar de organisatie moet zelf bepalen welke interpretatie van haar beleid wordt aanvaard. Dat geldt vooral wanneer een configuratie slechts gedeeltelijk aansluit op de bedoeling van de regel of wanneer een afwijking nodig lijkt om het werk uitvoerbaar te houden.
De interne besluitroute hangt samen met de inrichting van de governance. In een organisatie met een vaste CISO-rol kan die rol het aangewezen interne punt zijn om de beleidsbetekenis van een afwijking te beoordelen en de kwestie naar het juiste besluitniveau te brengen. Zonder zo’n vaste rol kan de organisatie zelf een passend overleg- of escalatiemoment aanwijzen voor interpretatievragen, afwijkingen en risicoacceptaties. Welke vorm ook wordt gekozen, de route moet zichtbaar maken wie de keuze namens de organisatie draagt.[1]
Stel dat de directie compliancebeslissingen stilzwijgend aan een externe IT-partner overlaat. Die partner richt zich vervolgens op operationele continuïteit volgens de overeengekomen beheerafspraken. Als een engineer bij een niet-passende beleidsregel een best-effort instelling kiest zonder escalatie, blijft onduidelijk of die technische vertaling formeel is aanvaard. Dat kan pas bij een periodieke controle zichtbaar worden, wanneer de concrete configuratie naast het directiebeleid wordt gelegd. Het voorbeeld laat zien waarom een beheerrelatie een expliciete interne besluitroute nodig heeft: technische continuïteit en beleidsverantwoording zijn verschillende verantwoordelijkheden.
De eerste vraag bij een niet-passende instelling luidt daarom niet welke partij de instelling het snelst kan wijzigen, maar wie bevoegd is om de betekenis van de beleidsregel voor deze situatie vast te stellen. Pas daarna kan technische uitvoering volgen. Voor de afbakening tussen beheer en eigenaarschap rond Microsoft 365-beheer biedt die volgorde een concrete toets: een partij die uitvoert, wordt niet daardoor ook eigenaar van de beleidsinterpretatie.
Een best-effort instelling vraagt om een expliciete grondslag
De overdracht van statisch beveiligingsbeleid moet ook duidelijk maken wat gebeurt wanneer een beleidsformulering niet één-op-één in een Microsoft 365-instelling past. Een engineer kan technisch gezien een best-effort instelling voorstellen, maar daarmee is de betekenis van het beleid nog niet formeel beoordeeld. De voorgestelde keuze hoort daarom terug te gaan naar de aangewezen beleidsverantwoordelijke, inclusief de technische beperkingen en gevolgen.
Zo voorkomt de organisatie dat een configuratie later als een onbeoordeelde afwijking moet worden verklaard. Bij een externe audit kan dan worden getoond welke beleidsregel speelde, welk technisch advies is gegeven en welk besluit de gekozen instelling dekte. De waarde daarvan ligt in de herleidbaarheid van de keuze, niet in de suggestie dat elke technische beperking zonder meer tot een tekortkoming leidt.
Beleid blijft bij de klant, technisch advies bij de Microsoft 365-partner
Bij control mapping heeft de klant een andere rol dan de Microsoft 365-partner. De klant blijft eigenaar van de interne beleidsregel: daar ligt de formele betekenis van de eis die de organisatie wil hanteren. De partner brengt technische expertise in door te beoordelen hoe die eis zich laat vertalen naar beschikbare Microsoft 365-parameters.
Leg deze koppeling bij voorkeur vast in een control mapping-overzicht: een dossier waarin de relevante beleidsparagraaf, het technische advies, de gekozen configuratie en het besluit met elkaar verbonden zijn. In dit artikel wordt dit overzicht verder aangeduid als een Control Mapping Dossier. Het dossier maakt niet van de partner een beleidseigenaar, maar bewaart wel de samenhang tussen advies, besluit en uitvoering.
Die rolverdeling is vooral relevant wanneer beleid op hoofdlijnen is geformuleerd, terwijl Microsoft 365 om een concrete keuze vraagt. De partner kan de technische mogelijkheden en beperkingen van een parameter duiden en aangeven hoe een gekozen richting kan worden ingericht. Daarmee levert de partner advies over de technische vertaling, niet de formele betekenis van de interne norm.
De beleidsverantwoordelijke aan klantzijde beoordeelt vervolgens of de voorgestelde configuratie aansluit op het eigen beleid. Pas vanuit die vaststelling kan een technische inrichting de beoogde beleidsvertaling volgen. Zo blijven beleidsinhoud en technische uitvoering verbonden, zonder dat technisch advies wordt behandeld als een formele interne risicobeslissing.
Basisbeheer is geen bewijs dat beleidsnaleving is belegd
De beheeromvang moet onderscheiden worden van het eigenaarschap over naleving. Onderstaande vergelijking maakt zichtbaar waar de stille aanname ontstaat dat uitbesteden ook de verantwoordelijkheid voor interne regels en wet- en regelgeving overdraagt.
| Onderwerp | Basisbeheer | Veronderstelling van automatische naleving |
|---|---|---|
| Wat wordt geleverd? | De provider kan uitsluitend basisbeheer leveren: een operationele dienstscope rond de werkplek of omgeving. | De klant leest de uitbesteding alsof daarmee ook de verantwoordelijkheid voor naleving van wet- en regelgeving is overgedragen. |
| Welke betekenis krijgt de dienstscope? | De dienstscope beschrijft beheerwerk; zij zegt op zichzelf niet dat de provider formeel beleid interpreteert of risico’s namens de klant accepteert. | De scope wordt behandeld als bewijs dat naleving automatisch onderdeel is van de geleverde dienst, ook wanneer dat niet expliciet is belegd. |
| Waar zit het verschil in verantwoordelijkheid? | Basisbeheer kan technische taken omvatten zonder dat daarmee beleidseigenaarschap verschuift. | De klant kan veronderstellen dat de provider naast beheer ook de volledige verantwoordelijkheid voor compliance draagt. |
| Welk signaal vraagt om verduidelijking? | Er is alleen een algemene omschrijving van beheer beschikbaar, zonder expliciete koppeling aan de vraag wie interne beleidsregels uitlegt en afwijkingen beoordeelt. | Er wordt gesproken over uitbesteden als ware dat hetzelfde als overdracht van complianceverantwoordelijkheid. |
| Wat is het bestuurlijke gevolg? | Technische werkzaamheden kunnen doorgaan, maar de formele eigenaar van een beleidsbesluit blijft afzonderlijk aanwijsbaar. | Er kan een onverdeeld gebied ontstaan waarin beide partijen aannemen dat de ander de nalevingsvraag behandelt. |
Een uitzonderingsverzoek hoort niet als gewone helpdeskwijziging te eindigen
Een verzoek dat afwijkt van een bestaande control is geen gewone wijziging zodra de aanvrager vraagt om een beleidsgrens anders toe te passen. Onderstaande route maakt het verschil zichtbaar tussen een technisch verzoek en een afwijking die bestuurlijke vastlegging vraagt.
- Herken de aanleiding als mogelijke uitzondering. Een medewerker kan om een afwijking vragen omdat de normale instelling productieverlies veroorzaakt. Die druk is begrijpelijk, maar verandert de aard van het verzoek niet. Zodra de gevraagde wijziging afwijkt van de normale beleidsvertaling, is meer nodig dan een helpdeskhandeling. De technische uitvoerder kan vaststellen wat er gewijzigd zou worden; de aanvaardbaarheid van de afwijking blijft een interne beleidskeuze.
- Leg naast de uitvoering ook de grondslag vast. Als de helpdesk een ad-hocverzoek inwilligt om werk voort te laten gaan, moet duidelijk zijn of sprake is van een tijdelijke tegemoetkoming, een geaccepteerd risico of een wijziging van de beleidsvertaling. Een ticket waarin alleen de technische uitvoering staat, biedt die duidelijkheid niet. Neem de reden, het besluit, de geldigheid en de afwijkende configuratie op in het risico- of uitzonderingenregister.
- Houd wijziging en gevolg verbonden. Een formeel register biedt bij een latere controle, wijziging of incident een controleerbare voorgeschiedenis. Het verbindt de uitzondering aan de reden, het besluit en de configuratie die afwijkt van de standaard. Daardoor hoeft de organisatie niet achteraf te reconstrueren waarom een instelling anders stond dan het uitgangspunt.
- Behandel productiviteitsdruk als context, niet als autorisatie. De behoefte om werk zonder onderbreking voort te zetten verklaart waarom een medewerker om een uitzondering vraagt. Die behoefte vervangt echter geen zichtbare grondslag voor de wijziging. Bij beveiligingswijzigingen in werkstromen blijft daarom onderscheid nodig tussen de technische uitvoering van een verzoek en de formele behandeling van de afwijking waarop dat verzoek berust.
Waaraan ziet u dat advies en besluitvorming vooraf zijn afgebakend?
Een partner kan technisch advies geven zonder beleidseigenaar te worden. De grens wordt vooraf zichtbaar wanneer rollen niet alleen mondeling zijn besproken, maar per onderwerp zijn vastgelegd.
- Kan een partner adviseren zonder eigenaar van het beleid te worden? Ja. De partner kan uitleggen hoe een interne eis technisch naar een Microsoft 365-instelling kan worden vertaald, welke keuzes beschikbaar zijn en waar de technische vertaling niet volledig met de beleidsformulering overeenkomt. Dat advies is input voor het interne besluit. Beleidseigenaarschap blijft bij de klant zolang de klant bepaalt welke uitleg van de regel geldt en of een afwijking wordt geaccepteerd. De partner krijgt dus niet automatisch formele beslissingsrechten doordat hij de configuratie kent of de uitvoering verzorgt.
- Welke vastlegging toont de rolgrens? Een transparante RACI-matrix kan vooraf expliciet vastleggen waar de technische adviesrol van de partner stopt en waar het beleidseigenaarschap van de klant begint. De matrix maakt per onderwerp zichtbaar welke partij verantwoordelijk is voor uitvoering, wie aanspreekbaar is voor het besluit, wie wordt geraadpleegd en wie geïnformeerd blijft. Daarmee ontstaat een toetsbaar onderscheid tussen advies over een instelling en formele acceptatie van een beleidsuitleg of afwijking.
- Wat zegt deze vastlegging bij partnerselectie? De relevante vraag is niet alleen of een aanbieder technische wijzigingen wil doorvoeren, maar ook of de rolverdeling vooraf leesbaar wordt gemaakt. Een heldere RACI-matrix laat zien dat advies, interne goedkeuring en uitvoering niet onder één ongedefinieerd label vallen. Dat voorkomt discussie achteraf over de vraag of een partner een technische optie toelichtte, een wijziging uitvoerde of een beleidsbesluit leek te nemen. Voor de bredere rol van IT-consultancy is juist die expliciete grens bruikbaarder dan een algemene belofte over beheer.
Een configuratiekeuze is pas bestuurlijk herleidbaar met gekoppeld besluit
De laatste toets is of de grondslag van een Microsoft 365-configuratie achteraf zonder interpretatieruimte is terug te vinden. Het eerder beschreven Control Mapping Dossier biedt daarvoor een vastgelegd overzicht dat iedere configuratie koppelt aan de relevante beleidsparagraaf, het technische advies en het getekende besluit. Zo blijft zichtbaar welke beleidsregel aan de instelling ten grondslag lag en welk formeel besluit de gekozen vertaling dekte.
Deze vastlegging houdt technisch advies en formele besluitvorming uit elkaar, terwijl de onderlinge relatie behouden blijft. De technische onderbouwing kan verklaren waarom een bepaalde instelling is gekozen; het besluit bevestigt dat de organisatie die uitleg of afwijking heeft aanvaard. Als die koppelingen ontbreken, is bij een wijziging, controle of incident niet betrouwbaar vast te stellen hoe de instelling tot stand kwam. Dan ontbreekt niet per se technische informatie, maar wel een aantoonbare bestuurlijke herkomst.