
De organisatie blijft verantwoordelijk voor interne beleidsregels, goedkeuringen, uitzonderingen en naleving. Een provider kan technische configuratie en afgesproken monitoring uitvoeren, maar krijgt daarmee niet automatisch beslisrecht over beleid, herstel, risicoacceptatie of auditbewijs. Leg de verdeling per control-domein expliciet vast tussen interne rollen en technische uitvoerders.
Kernpunten van Microsoft 365-beleid en configuratie
Bij strikte compliance-eisen is Microsoft 365-beheer geen ondeelbare verantwoordelijkheid. De verdeling volgt uit het type control en uit de afzonderlijke taken rond beleid, configuratie, opvolging, besluitvorming en onderbouwing.
- Bepaal per onderdeel of de uitvoering voornamelijk technisch, procedureel of gedeeld is; technische instellingen vervangen interne processtappen en goedkeuringen niet.
- Scheid technische uitvoering van organisatorisch beslisrecht, zodat configuratiewerk niet wordt uitgelegd als bevoegdheid om beleid te interpreteren of uitzonderingen te accepteren.
- Leg per control vast wie uitvoert, wie beslist en wie informatie ontvangt; werk die taakverdeling uit voordat de scope wordt goedgekeurd.
- Gebruik rapportages om afwijkingen herleidbaar te maken en bepaal vooraf wie de uitkomst beoordeelt en een vervolgactie autoriseert.
- Neem ook de overdracht na livegang op in de scope, zodat besluiten, wijzigingen en bewijs niet los van elkaar raken.
Verantwoordelijkheid volgt uit de taak binnen een control, niet uit één Microsoft 365-instelling
Een control-domein is een afgebakend onderdeel van een beleidsregel dat aantoonbaar moet werken in Microsoft 365 én in de bijbehorende werkwijze. Het is daarmee breder dan één instelling. Een regel over toegang kan bijvoorbeeld bestaan uit een technische toegangsinstelling, een interne goedkeuring voor uitzonderingen en de vastlegging waarmee die uitzondering later wordt onderbouwd. Dat zijn samen onderdelen van één control-domein, zolang ze dezelfde beleidsuitkomst ondersteunen.
Deze afbakening voorkomt dat een brede beheerscope als volledig wordt gezien terwijl niet vastligt wie een signaal beoordeelt, een afwijking mag toestaan of onderbouwing beschikbaar stelt. Leg daarom per control-domein een expliciete RACI-matrix vast. Die maakt zichtbaar wie eindverantwoordelijk is, wie uitvoert, wie wordt geraadpleegd en wie op de hoogte blijft.
De technische uitvoerder kan binnen hetzelfde domein verantwoordelijk zijn voor de configuratie zonder automatisch verantwoordelijk te zijn voor de opvolging van meldingen, uitzonderingen of bewijs. De matrix maakt die grens toetsbaar in plaats van afhankelijk van een algemene omschrijving als Microsoft 365-beheer.
Technische uitvoering neemt governance en goedkeuring niet over
Een provider kan optreden als technische implementatiepartner voor Microsoft 365 zonder daarmee het governance-mandaat van de klantorganisatie over te nemen. Dat onderscheid begint vóór het configuratiewerk: welke interne beleidsuitkomst is bedoeld, welke Microsoft 365-capaciteit ondersteunt die uitkomst en welke besluiten blijven organisatorisch? Een opdracht die alleen spreekt over implementatie, beheer of monitoring geeft daarop nog geen volledig antwoord.
Technische uitvoering omvat bijvoorbeeld het vertalen van een overeengekomen beslissing naar instellingen en het uitvoeren van afgesproken beheertaken. Governance en goedkeuring gaan over andere vragen: welke beleidsinterpretatie geldt, wie een uitzondering mag accepteren en wie de gevolgen van dat besluit draagt. Het gedeelde verantwoordelijkheidsmodel voor clouddiensten laat zien dat verantwoordelijkheden niet verdwijnen doordat operationele werkzaamheden bij een dienstverlener liggen.[1] De praktische uitwerking vraagt vervolgens om een expliciete rolverdeling tussen betrokken partijen.[2]
Classificeer een control daarom eerst. Een technische control wordt vooral via instellingen uitgevoerd. Een procedurele control blijft afhankelijk van interne handelingen, besluiten of goedkeuringen. Een gedeelde control vraagt beide. Deze classificatie voorkomt dat een configuratieopdracht wordt gelezen als toestemming om namens de organisatie beleid uit te leggen, uitzonderingen te verlenen of risico’s te accepteren.
Voor de scope betekent dit dat niet alleen de werkzaamheden van de implementatiepartner helder moeten zijn, maar ook de besluiten die de klantorganisatie behoudt. Juist bij wijzigingsverzoeken en uitzonderingen voorkomt die grens discussie over mandaat en verantwoordelijkheid.
Kwartaalrapportage toont afwijkingen, maar behandelt ze niet automatisch
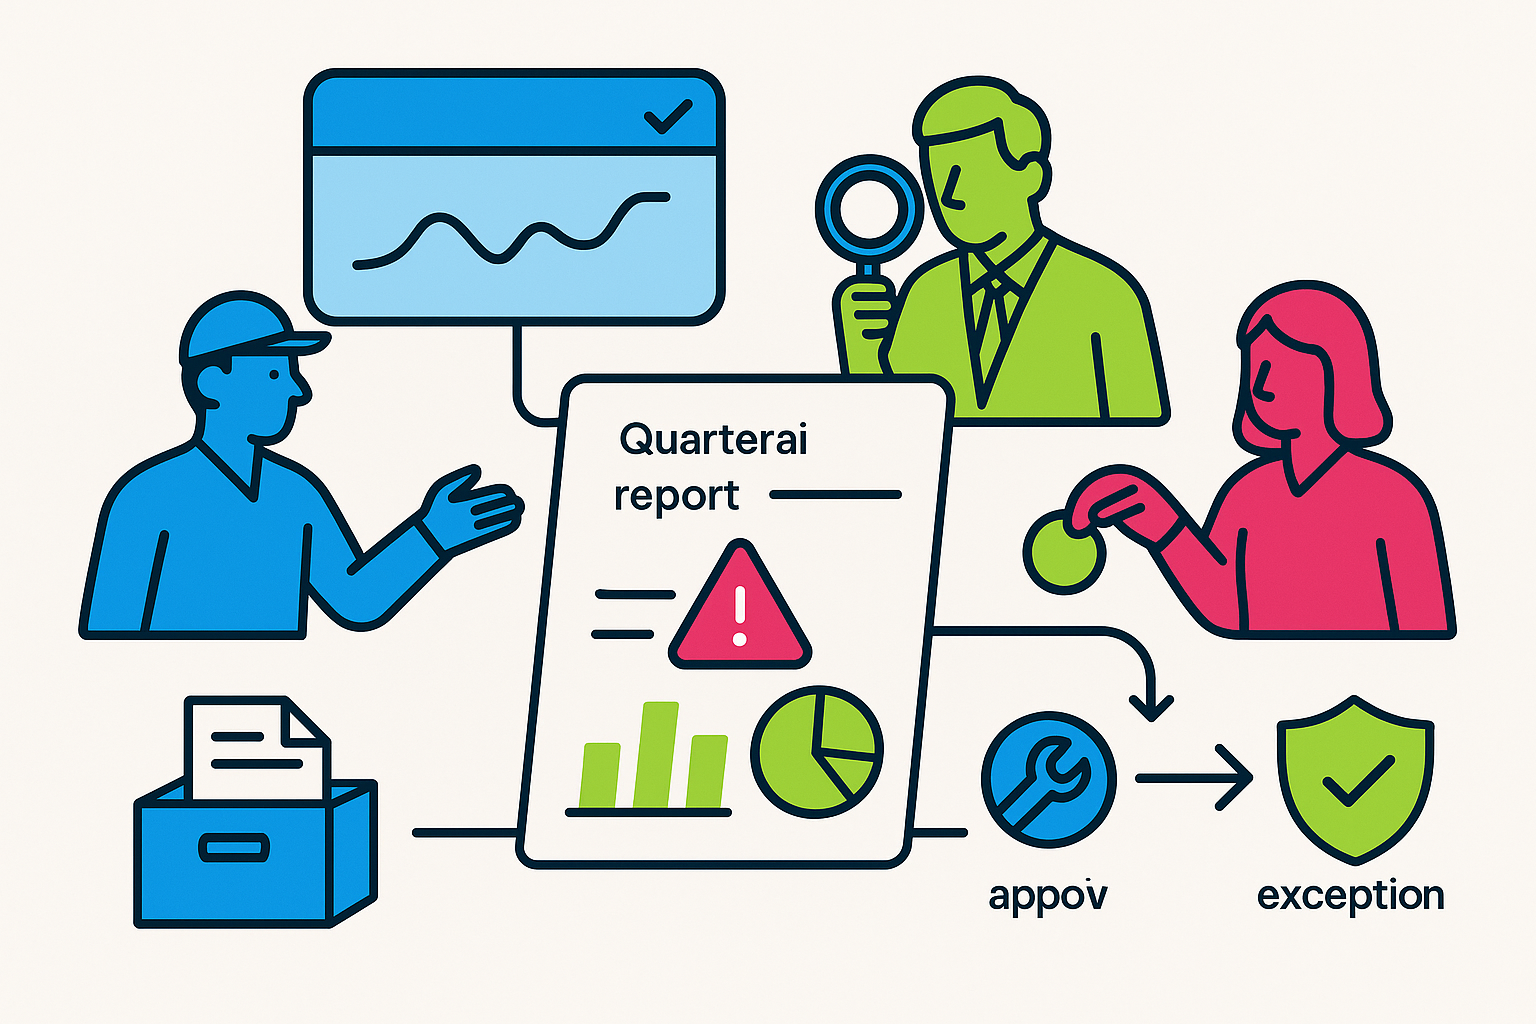
Periodieke rapportage kan de actuele toestand van Microsoft 365 naast een afgesproken uitgangssituatie leggen. In een kwartaalrapportage kunnen baseline-naleving, configuratiedrift en logintegriteit zichtbaar worden gemaakt. Dat levert input op voor terugkerende audits en voor de beoordeling of de feitelijke inrichting nog aansluit op de vastgelegde verwachtingen.
Een afwijking in een rapport is echter nog geen besluit. Zij kan gewenst, tijdelijk toegestaan, onbedoeld of al in behandeling zijn. Het overzicht wijst evenmin vanzelf aan wie de afwijking inhoudelijk beoordeelt, herstel opdraagt, een uitzondering accepteert of de vastlegging bewaart. Daarmee heeft rapportage een andere functie dan configuratie: zij levert waarnemingen die binnen een afgesproken proces moeten worden behandeld.
Een platform voor het beheren van compliance controls en verbeteracties ondersteunt het toewijzen en documenteren van die activiteiten.[3] Voor auditbewijs is daarbij van belang dat niet alleen de afwijking, maar ook de beoordeling en eventuele beslissing terug te vinden zijn. Anders blijft onduidelijk waarom een geconstateerde situatie is hersteld, geaccepteerd of openstaat.
Maak daarom bij iedere terugkerende rapportage concreet welke rol de uitkomst ontvangt, binnen welk proces deze wordt beoordeeld en welke informatie daarna wordt bewaard. Zo wordt een kwartaaloverzicht onderdeel van de beheercyclus in plaats van een los rapportagemoment.
Technisch, procedureel of gedeeld: de classificatie bepaalt welke taken overblijven
Classificeer niet de volledige beleidsvereiste in één keer, maar het deel dat daadwerkelijk moet worden uitgevoerd. Een eis rond toegang of gegevensgebruik kan tegelijk een Microsoft 365-instelling, een interne goedkeuring en een terugkerende beoordeling bevatten. De tabel maakt zichtbaar waar de uitvoering plaatsvindt en welke werkzaamheden niet verdwijnen zodra de technische configuratie gereed is.
| Type control | Primaire uitvoering | Afhankelijkheid van mensen of proces | Wat afzonderlijk moet zijn vastgelegd |
|---|---|---|---|
| Technische control | De afdwinging gebeurt primair via platforminstellingen of technische configuratie in Microsoft 365. De instelling bepaalt daarmee rechtstreeks welk gedrag of welke toegang technisch mogelijk is. | De technische werking neemt niet weg dat iemand moet bepalen welke instelling past bij de beleidsvereiste, een wijziging moet laten uitvoeren of moet beoordelen of een afwijking aanvaardbaar is. | Maak onderscheid tussen de partij die configureert en de interne rol die de gekozen inrichting autoriseert. Zo wordt een technische beheeropdracht niet gelezen als toestemming om beleidskeuzes of uitzonderingen zelfstandig te bepalen. |
| Procedurele control | De uitvoering berust vooral op interne processtappen, goedkeuringen of menselijk handelen. Microsoft 365 kan zo'n proces ondersteunen, maar voert de vereiste handeling niet zelfstandig uit. | De control blijft afhankelijk van een herkenbare interne stap: een besluit moet worden genomen, een aanvraag beoordeeld of een goedkeuring aantoonbaar vastgelegd. Als die stap uitblijft, vult een bestaande configuratie dat niet aan. | Benoem de interne proceseigenaar en de rol met beslisbevoegdheid. Leg ook vast welke technische ondersteuning binnen de scope valt, zonder die ondersteuning als primaire uitvoering van de procedure te behandelen. |
| Gedeelde control | De uitvoering bestaat uit een combinatie van Microsoft 365-configuratie en interne governance of processtappen. Beide onderdelen zijn nodig om de beleidsvereiste in de praktijk te laten werken. | Een technische instelling kan een voorwaarde afdwingen, terwijl interne teams nog steeds aanvragen, signalen of uitzonderingen moeten behandelen. Omgekeerd heeft een interne procedure weinig effect wanneer de bijbehorende technische laag ontbreekt of afwijkt. | Leg technische en organisatorische onderdelen naast elkaar vast, inclusief wie elk onderdeel uitvoert en wie de samenhang bewaakt. Zo blijft duidelijk waar overdracht of besluitvorming nodig is. |
Leg per control-domein de vijf taken vast vóór de scope wordt goedgekeurd
Maak van een brede beleidszin eerst een afgebakend control-domein. De volgende uitwerking brengt technische werkzaamheden, beleidsbesluiten en bewijsactiviteiten in één toetsbare vastlegging samen.
- 1. Neem één interne beleidsvereiste als vertrekpunt. Beschrijf eerst de bedoelde uitkomst in organisatorische taal, zonder direct te veronderstellen dat een Microsoft 365-instelling de volledige vereiste afdekt. Splits de vereiste daarna in onderdelen die afzonderlijk moeten worden uitgevoerd of beoordeeld. Zo wordt zichtbaar of de beleidsregel uit één technische handeling bestaat, uit een intern proces of uit een combinatie.
- 2. Classificeer ieder onderdeel. Benoem per onderdeel of de primaire uitvoering technisch, procedureel of gedeeld is. Bij technisch ligt de primaire afdwinging in configuratie. Bij procedureel ligt die in interne processtappen, goedkeuringen of menselijk handelen. Bij gedeeld zijn technische uitvoering en organisatorische handeling onlosmakelijk verbonden. Het gedeelde verantwoordelijkheidsmodel biedt hiervoor het uitgangspunt dat activiteiten naar hun aard tussen partijen worden verdeeld.[1] Praktische toepassing vraagt vervolgens om expliciete rollen en werkafspraken.[2]
- 3. Leg vijf afzonderlijke taken vast. Neem beleidsdefinitie, technische configuratie, alert-opvolging, uitzonderingsautorisatie en auditbewijslevering als losse regels op. Een expliciete RACI per control-domein maakt zichtbaar wie uitvoert, wie beslist, wie wordt geraadpleegd en wie informatie ontvangt. Daarmee blijft herkenbaar dat het uitvoeren van een instelling iets anders is dan het autoriseren van een afwijking van de onderliggende regel.
- 4. Koppel uitvoering aan beslisrecht. Markeer per taak of deze technische uitvoering betreft of een intern besluit dan wel een goedkeuring vereist. De uitvoerende rol kan een provider zijn; de beslissende rol kan binnen de organisatie blijven. De uitkomst hoeft dus niet één eigenaar per control te bevatten, maar wel een duidelijke verdeling per activiteit.
- 5. Neem de bewijsstroom op in dezelfde vastlegging. Benoem welke rol informatie aanlevert, welke rol die beoordeelt en waar de relatie tussen beleidsvereiste, configuratie, procedure, uitzondering en review zichtbaar blijft. Daardoor kan een technische wijziging later worden verbonden met het besluit dat eraan voorafging. De scope beschrijft dan niet alleen wat bij livegang gebeurt, maar ook hoe de control daarna operationeel wordt gevolgd.
Drie vragen die een Microsoft 365-scope concreet maken
Deze drie vragen toetsen of een Microsoft 365-scope ook de beslismomenten en de bewijsstroom rond een control afbakent.
- Kan de provider volledig verantwoordelijk zijn voor een control?
Alleen als de scope ook de relevante besluitrechten en de levering van onderbouwing expliciet omvat. Staat de provider uitsluitend als uitvoerder van de Microsoft 365-configuratie genoemd, dan is nog niet bepaald wie een afwijking van de beleidsregel mag toestaan. Leg bij een uitzondering daarom vast welke interne rol autoriseert, welke partij de goedkeuring verwerkt en waar deze wordt vastgelegd. - Waarom is een RACI op hoofdniveau niet genoeg?
Een regel met alleen ‘beheer’ of ‘security’ laat open wat er gebeurt nadat een alert, verzoek of afwijking ontstaat. De scope moet daarom de relevante momenten benoemen: wie signaleert, wie beoordeelt of sprake is van een uitzondering, wie de besluitvorming registreert en wie de benodigde informatie voorlegt. De taakverdeling uit de control-RACI voorkomt dat een algemene rolnaam onbelegde werkzaamheden maskeert. - Wie levert auditbewijs?
Maak bewijslevering een eigen, vooraf benoemde taak. Daarbij hoort niet alleen het aanleveren van informatie uit Microsoft 365, maar ook het aanwijzen van de rol die de verzameling koppelt aan de betreffende control en uitzonderingen daarin herkenbaar houdt. Zonder die afbakening kan wel duidelijk zijn wie de omgeving beheert, maar niet wie bij een controle de onderbouwing samenbrengt of de volledigheid beoordeelt.
Een werkbare control blijft aantoonbaar wanneer classificatie en beslisrechten samenkomen
Een verantwoordelijkheidsmodel wordt bruikbaar wanneer de classificatie van een control direct terugkomt in de scope van het werk. Een technisch onderdeel vraagt om een configuratietaak. Een procedureel onderdeel vraagt om een herkenbare interne handeling of goedkeuring. Een gedeeld onderdeel vraagt om beide, met een vastgelegd overdrachtspunt ertussen. Zo ontstaat een traceerbare lijn van beleidsvereiste naar configuratie, procedure, beoordeling en bewijs.
Na livegang blijkt of die lijn ook werkt. Een rapportage over baseline-naleving of configuratiedrift moet leiden naar een aangewezen beoordelaar en, waar nodig, naar herstel, acceptatie van een uitzondering of aanvullende bewijslevering. Compliancebeheer kan controls, acties en toewijzingen documenteren, maar vervangt niet de keuze wie welk besluit neemt.[3]
Ontbrekende taaktoewijzing maakt het beheer kwetsbaar: herstel kan blijven liggen en bewijs moet later handmatig worden verzameld en gekoppeld aan besluiten en uitzonderingen. Door classificatie, beslisrecht en bewijsstroom vooraf samen vast te leggen, blijft voor elke control duidelijk wat de provider uitvoert en waarvoor de organisatie zelf verantwoordelijk blijft.